GDPR studio dentistico: cosa serve davvero per essere a norma
Per essere conforme al GDPR uno studio dentistico deve avere quattro elementi in ordine: un’informativa privacy specifica per i pazienti, un registro delle attività di trattamento aggiornato, misure tecniche minime come backup e cifratura, e contratti formali con i fornitori che trattano dati clinici per conto dello studio. Il riferimento normativo è il Regolamento (UE) 2016/679, integrato dal Provvedimento del Garante del 7 marzo 2019 specifico per il settore sanitario.
In breve:
- Il registro delle attività di trattamento è obbligatorio indipendentemente dalle dimensioni dello studio, e deve contenere scopi, categorie di dati e tempi di conservazione.
- La sicurezza dei dati clinici richiede backup periodici testati, cifratura dei dispositivi e controlli di accesso con log delle operazioni effettuate.
- I consensi specifici sono necessari solo per finalità diverse dalla prestazione sanitaria, come marketing, newsletter o utilizzo di immagini cliniche.
- La consegna dell’informativa ai pazienti avviene al primo contatto, e deve dettagliare titolare, finalità, categorie di dati e diritti, rispettando le normative e i regolamenti.
- Per i fornitori esterni, è obbligatorio un contratto DPA che definisca responsabilità, misure di sicurezza e modalità di gestione dati, con verifiche annuali di conformità.
Indice
- Cosa deve contenere l’informativa privacy per i pazienti
- Consensi in studio: quali servono e come organizzarli
- Registro dei trattamenti: quando è obbligatorio e cosa contiene
- Sicurezza dei dati clinici: le misure tecniche che contano davvero
- Cosa fare in caso di data breach: procedura e tempi
- Fornitori esterni: cosa deve prevedere il contratto
- Checklist operativa: cosa fare in 7, 30 e 90 giorni
- Perché la privacy ben gestita rafforza la fiducia dei pazienti
- Come Odontia.cloud semplifica gli adempimenti quotidiani
- Fonti
- Domande frequenti
Cosa deve contenere l’informativa privacy per i pazienti
L’informativa non è un documento generico scaricato da internet e appeso in sala d’attesa. Deve indicare con precisione chi tratta i dati, per quali finalità e con quale base giuridica, perché i dati sanitari appartengono alle categorie particolari previste dal GDPR e richiedono un livello di dettaglio superiore a quello di un’informativa commerciale.
I campi che non possono mancare sono:
- Titolare del trattamento: nome dello studio o del professionista, con dati di contatto completi.
- Finalità del trattamento: erogazione delle cure, gestione amministrativa, eventuale invio dati al Sistema Tessera Sanitaria.
- Categorie di dati trattati: dati anagrafici, dati sanitari, immagini radiografiche, eventuali dati di pagamento.
- Tempi di conservazione: quanto restano archiviate le cartelle cliniche e su quale base normativa.
- Diritti dell’interessato: accesso, rettifica, cancellazione, portabilità, con modalità concrete per esercitarli.
- Riferimento al Garante: contatti dell’autorità di controllo per eventuali reclami.
Un punto che genera confusione tra molti dentisti riguarda la base giuridica. Il trattamento necessario per erogare la cura non richiede un consenso separato: si fonda direttamente sulla prestazione sanitaria. Il consenso diventa invece obbligatorio quando i dati servono per finalità ulteriori, come l’invio di newsletter, comunicazioni di marketing o la pubblicazione di immagini prima/dopo su social e sito web. L’informativa va consegnata al primo contatto, in formato cartaceo o digitale, e conservata in copia firmata all’interno della cartella clinica.
Consensi in studio: quali servono e come organizzarli
Il Provvedimento del Garante n. 9091942 chiarisce un punto che semplifica non poco la vita ai professionisti sanitari: per i trattamenti necessari all’erogazione della prestazione di cura non serve un consenso specifico, perché la base giuridica è già la prestazione stessa. Il consenso esplicito resta invece obbligatorio per tutto ciò che va oltre la cura diretta del paziente.
In pratica, uno studio dentistico deve gestire almeno tre moduli distinti:
- Consenso per finalità di marketing: invio di offerte, promozioni su nuovi trattamenti, comunicazioni commerciali via email o SMS.
- Consenso per newsletter e comunicazioni informative: contenuti educativi o aggiornamenti sullo studio che non riguardano direttamente la cura in corso.
- Consenso per uso di immagini: fotografie cliniche utilizzate a scopo divulgativo, formativo o promozionale su siti e canali social.
Ogni modulo va raccolto separatamente, mai unito al consenso informato clinico o all’informativa generale. La raccolta può avvenire con firma cartacea archiviata in cartella, firma elettronica tramite tablet in reception, oppure registrazione diretta nel gestionale con traccia temporale della revoca, elemento che diventa fondamentale in caso di controllo.
Registro dei trattamenti: quando è obbligatorio e cosa contiene
Molti titolari di piccoli studi pensano che il registro delle attività di trattamento riguardi solo le grandi organizzazioni. Non è così: quando si trattano dati sanitari, categorie particolari secondo il GDPR, la deroga prevista per le realtà sotto le 250 unità non si applica, e il registro diventa obbligatorio indipendentemente dalle dimensioni dello studio.
Il registro deve contenere come minimo:
- Le finalità di ciascun trattamento (cura, fatturazione, comunicazioni).
- Le categorie di dati e di interessati coinvolti.
- I soggetti a cui i dati vengono comunicati, compresi i fornitori esterni.
- I tempi di conservazione previsti per ogni categoria di dato.
- Una descrizione sintetica delle misure di sicurezza adottate.
Va distinta la figura del responsabile del trattamento (un fornitore che opera su istruzione dello studio, come il gestore del gestionale cloud) da quella del contitolare, che decide autonomamente finalità e mezzi insieme al titolare. Con ogni responsabile serve un contratto DPA (Data Processing Agreement) che definisca obblighi e responsabilità. Il DPO, il responsabile della protezione dei dati, non è sempre obbligatorio per un singolo studio, ma diventa consigliabile quando ci sono più sedi, personale numeroso o trattamenti particolarmente estesi.
Sicurezza dei dati clinici: le misure tecniche che contano davvero
Le misure tecniche e organizzative previste dall’articolo 32 del GDPR non sono un elenco teorico: sono la differenza tra uno studio che regge un controllo del Garante e uno che rischia una sanzione dopo un incidente. La tutela dei dati sanitari richiede misure specifiche proporzionate al rischio, e per uno studio dentistico questo si traduce in azioni concrete.
- Backup: copie giornaliere o quantomeno settimanali degli archivi clinici, con test di ripristino periodici per verificare che i dati siano davvero recuperabili in caso di guasto o attacco informatico.
- Cifratura: archivi clinici e dispositivi portatili cifrati, connessioni protette con protocollo SSL/TLS per ogni trasferimento di dati verso laboratori o fornitori esterni.
- Controllo accessi: account individuali per ogni operatore, password robuste, autenticazione a due fattori sui sistemi che contengono cartelle cliniche, e un log che registra chi ha visualizzato o modificato cosa.
- Aggiornamenti: sistemi operativi, antivirus e firewall mantenuti sempre aggiornati, perché una vulnerabilità nota e non corretta è la porta d’ingresso più comune per un attacco.
- Localizzazione dei server: preferire fornitori con server nell’Unione Europea o che offrono clausole di adeguatezza chiare per i trasferimenti extra UE.
Un consiglio: Programma i test di ripristino del backup con una scadenza fissa in agenda, non “quando c’è tempo”. Si consiglia di programmare test di ripristino dei backup con frequenza regolare: gli studi con volumi elevati possono farlo mensilmente, mentre altri studi possono farlo a intervalli trimestrali o comunque regolari.
Un’attenzione particolare va data ai canali di messaggistica: WhatsApp e strumenti simili spesso non garantiscono i controlli adeguati per l’invio di dati sanitari e vanno evitati per referti o immagini cliniche, salvo consenso esplicito documentato e uso realmente temporaneo.
Cosa fare in caso di data breach: procedura e tempi
Un data breach in uno studio dentistico può essere una chiavetta USB persa, un accesso non autorizzato al gestionale o un ransomware che blocca le cartelle cliniche. La reazione nelle prime ore determina se l’incidente resta gestibile o diventa una crisi.
- Identifica e contieni: isola il sistema compromesso, cambia le credenziali di accesso, verifica quali dati sono coinvolti e quanti pazienti riguarda.
- Documenta tutto: orario di scoperta, natura dell’incidente, dati coinvolti, azioni intraprese, con timestamp precisi.
- Valuta il rischio: se l’incidente comporta un rischio per i diritti e le libertà dei pazienti, la notifica al Garante è obbligatoria entro 72 ore dalla scoperta.
- Informa i pazienti: se il rischio è elevato (dati sanitari esposti, furto di identità possibile), serve comunicarlo direttamente agli interessati, non solo al Garante.
- Coinvolgi i fornitori: se l’incidente riguarda il gestionale cloud o il laboratorio, il fornitore responsabile deve collaborare fornendo log e dettagli tecnici.
Fornitori esterni: cosa deve prevedere il contratto
Il gestionale cloud, il laboratorio odontotecnico che riceve rilievi digitali, il servizio di fatturazione: ogni fornitore che tratta dati per conto dello studio deve essere nominato formalmente responsabile del trattamento, con un contratto DPA firmato, non un semplice accordo commerciale.
Il contratto deve prevedere:
- Istruzioni documentate sul trattamento consentito, senza margini di autonomia del fornitore.
- Obbligo di autorizzazione preventiva per qualsiasi sub‑affidamento a terzi.
- Misure di sicurezza minime garantite dal fornitore, comprese le politiche di backup e cifratura.
- Diritto di audit dello studio sulle procedure del fornitore.
- Localizzazione dei server e modalità di gestione in caso di trasferimento dati extra UE.
Vale la pena tenere un registro semplice dei fornitori attivi, con data dell’ultima verifica contrattuale: una revisione annuale è un buon punto di partenza per non perdere traccia di chi ha accesso ai dati clinici.
Checklist operativa: cosa fare in 7, 30 e 90 giorni
Trasformare la teoria in azioni concrete richiede una scaletta con scadenze realistiche, non un elenco infinito di buone intenzioni.
- Entro 7 giorni: verifica che l’informativa sia aggiornata e visibile, controlla che i moduli di consenso per marketing e immagini siano separati dal consenso clinico.
- Entro 30 giorni: redigi o aggiorna il registro dei trattamenti, attiva l’autenticazione a due fattori sui sistemi principali, programma il primo test di ripristino del backup.
- Entro 90 giorni: formalizza i contratti DPA con tutti i fornitori esterni, pianifica una sessione di formazione del personale sulla distinzione tra dati clinici e dati per finalità ulteriori, valuta se serve una DPIA per i trattamenti a più alto rischio, come l’uso di software di imaging avanzato o database condivisi tra più sedi.
| Scadenza | Azione prioritaria | Responsabile tipico |
|---|---|---|
| 7 giorni | Informativa e moduli di consenso separati | Titolare o responsabile amministrativo |
| 30 giorni | Registro dei trattamenti e test backup | Titolare con supporto IT |
| 90 giorni | Contratti DPA e formazione del personale | Titolare e fornitore gestionale |
Perché la privacy ben gestita rafforza la fiducia dei pazienti
Uno studio che perde l’accesso alle cartelle cliniche per un guasto non recuperato non ha solo un problema informatico: ha un problema di continuità assistenziale, perché un paziente in cura interrotta è un rischio clinico oltre che legale. Le associazioni professionali, tra cui l’AIO, richiamano da tempo l’attenzione sul legame tra tutela dei dati e qualità delle cure erogate.
La reputazione di uno studio si costruisce anche su questo: un paziente che scopre una violazione gestita male smette di fidarsi, indipendentemente da quanto sia bravo il dentista alla poltrona. La compliance seria non è un adempimento burocratico separato dalla clinica: è parte della qualità del servizio.
— Ufficio
Come Odontia.cloud semplifica gli adempimenti quotidiani
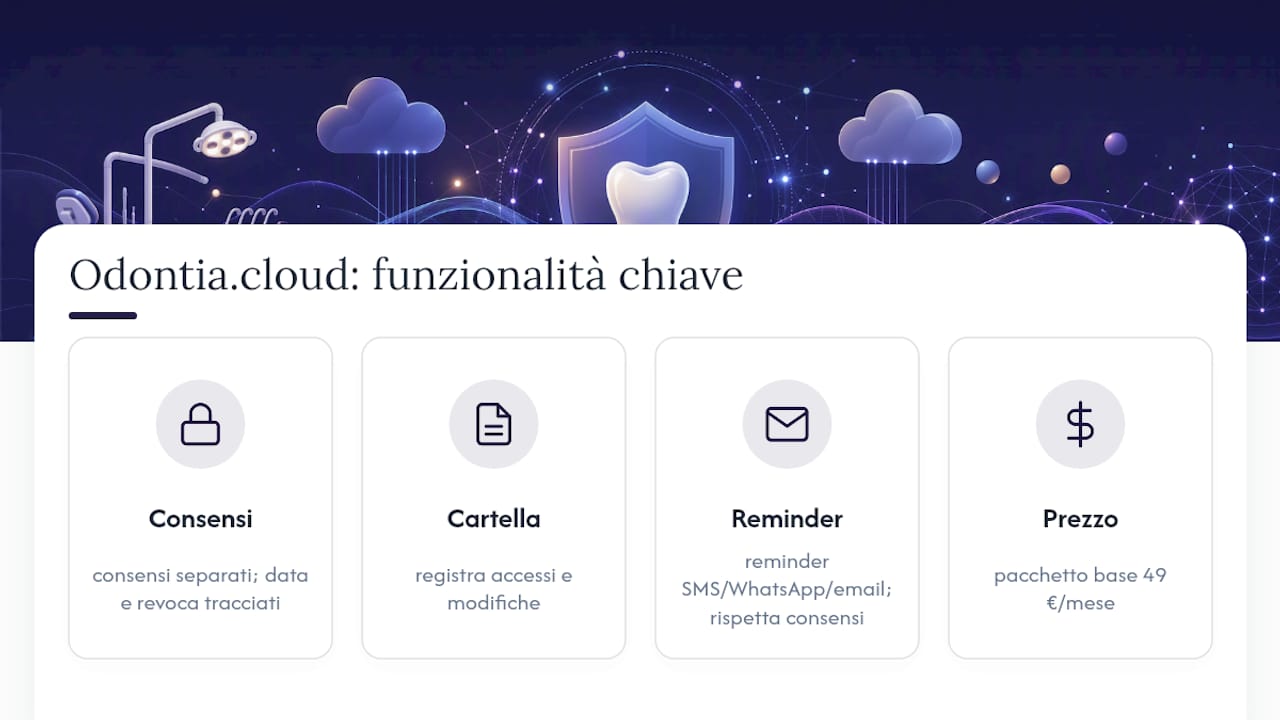
Odontia è l’alleato pratico per chi vuole passare dalla teoria del GDPR alla gestione quotidiana senza rincorrere fogli Excel e moduli cartacei sparsi tra le stanze dello studio: raccolta e traccia dei consensi digitali, log accessi automatico e backup cifrati in un solo sistema, al posto di procedure manuali difficili da dimostrare in caso di controllo.
Il modulo Consensi e firme permette di raccogliere e archiviare separatamente i consensi per marketing, immagini e comunicazioni, con data e revoca sempre rintracciabili. La cartella clinica digitale registra ogni accesso e modifica, elemento utile sia per il registro dei trattamenti sia in caso di verifica del Garante. I reminder automatici via SMS, WhatsApp ed email seguono le preferenze di consenso impostate per ogni paziente, evitando invii non autorizzati.
Il pacchetto base di Odontia.cloud parte da 49 € al mese, con moduli aggiuntivi attivabili secondo le esigenze dello studio. Visita la pagina dei prezzi per valutare quali moduli servono davvero al tuo studio e partire con una prova.
Fonti
Per verificare direttamente i riferimenti normativi, consulta il testo del Regolamento (UE) 2016/679 e il Provvedimento del Garante del 7 marzo 2019. Per approfondimenti tecnici su backup e cifratura, ForDentist offre indicazioni pratiche aggiornate. Sui rischi legati alla continuità assistenziale, Odontoiatria33 analizza il legame tra vulnerabilità digitali e obblighi normativi.
Questo articolo fornisce informazioni generali e non sostituisce il parere di un medico qualificato. Consulta un professionista sanitario qualificato riguardo al tuo caso specifico prima di agire in base a questo contenuto.
- Provvedimento Garante n. 9091942 del 7 marzo 2019
- Regolamento (UE) 2016/679 (GDPR) — testo ufficiale
- Dati sanitari, vulnerabilità digitali, continuità assistenziale e obblighi normativi — Odontoiatria33
- Dati dei pazienti al sicuro: backup e cifratura negli studi odontoiatrici — ForDentist
Domande frequenti
Quali normative sulla privacy deve rispettare uno studio dentistico?
Uno studio dentistico deve rispettare il Regolamento (UE) 2016/679, che disciplina il trattamento dei dati sanitari come categoria particolare, integrato dal Provvedimento del Garante del 7 marzo 2019 specifico per i professionisti sanitari. Servono inoltre un’informativa dedicata, un registro dei trattamenti e contratti con i fornitori esterni.
Cosa regola il GDPR in ambito sanitario?
Il GDPR classifica i dati sanitari tra le categorie particolari di dati, richiedendo misure di sicurezza rafforzate e una base giuridica solida per ogni trattamento. Per gli studi odontoiatrici questo significa informativa specifica, registro obbligatorio anche per le piccole realtà e misure tecniche proporzionate al rischio previste dall’articolo 32.
Cosa stabilisce l’articolo 32 del GDPR?
L’articolo 32 impone al titolare di adottare misure tecniche e organizzative adeguate al rischio del trattamento, tra cui cifratura, backup, controllo degli accessi e capacità di ripristino dei dati in caso di incidente. Per uno studio dentistico si traduce in backup periodici testati, autenticazione a due fattori e aggiornamenti costanti dei sistemi.
Quali adempimenti di sicurezza deve rispettare uno studio dentistico?
Gli adempimenti minimi includono backup regolari con test di ripristino, cifratura degli archivi e dei dispositivi, controllo degli accessi con account individuali e log delle operazioni, oltre a contratti formali con i fornitori che trattano dati clinici. Strumenti come la cartella clinica digitale aiutano a tenere traccia automaticamente di queste attività.
Il consenso del paziente è sempre obbligatorio per trattare i suoi dati?
No. Per i trattamenti necessari all’erogazione della cura, il Provvedimento del Garante n. 9091942 chiarisce che non serve un consenso specifico, perché la base giuridica è la prestazione sanitaria stessa. Il consenso resta invece obbligatorio per finalità ulteriori come marketing, newsletter o uso di immagini a scopo promozionale.