Ruoli e permessi nel gestionale dentistico: come organizzarli

Imposta account nominativi, applica il principio di minimizzazione e attiva il registro degli accessi: così il tuo gestionale protegge i dati clinici e semplifica la responsabilità di ogni operatore. Il quadro di riferimento arriva dal GDPR e dalle linee guida del Garante Privacy. Odontia.cloud, come altri gestionali strutturati, permette di applicare queste regole senza complicare il lavoro quotidiano dello studio.
In breve:
- La pianificazione accurata dei permessi d’accesso, basata sui ruoli reali, permette di rispettare GDPR e linee guida del Garante Privacy senza complicare la gestione quotidiana.
- La revisione periodica di ruoli, permessi e autenticazioni, insieme a un registro degli accessi, è fondamentale per garantire la tracciabilità e la sicurezza dei dati clinici.
- Configurare permessi differenti per ciascun modulo e integrare sistemi di agenda, fatturazione e cartella clinica riduce i rischi di esposizione dei dati sensibili e semplifica le verifiche.
- La definizione di accessi temporanei e limitati per emergenze o consulenze esterne assicura il rispetto delle linee guida del Garante e tutela la privacy del paziente.
- Utilizzare un gestionale come Odontia.cloud, con account nominativi e permessi granulari, supporta la compliance e facilita l’analisi economica dello studio.
Indice
- Profili ruolo-standard da usare come modello nello studio
- Mappare mansioni e moduli: checklist pratica per configurare il gestionale
- Cosa richiedono GDPR e Garante sul dossier sanitario
- Registro accessi e monitoraggio: quali log attivare
- Procedure operative: onboarding, revoca e revisione dei permessi
- Integrare ruoli e permessi con fatturazione e agenda online
- Permessi avanzati per urgenze e consulenze esterne
- Il valore gestionale della sicurezza degli accessi
- Come Odontia.cloud supporta ruoli e permessi corretti
- Fonti
- Domande frequenti
Profili ruolo-standard da usare come modello nello studio
Un buon punto di partenza è collegare i profili di accesso alle mansioni reali, non alla gerarchia informale dello studio. Il CCNL Studi Odontoiatrici classifica il personale in livelli che riflettono responsabilità e complessità dei compiti, e questa classificazione è un riferimento utile per decidere chi vede cosa nel gestionale.
Quattro profili coprono la maggior parte degli studi:
- Titolare o responsabile clinico: accesso completo a cartella clinica, odontogramma, fatturazione, report e agenda, con diritti di modifica ed esportazione.
- Odontoiatra: accesso pieno alla cartella clinica e all’odontogramma dei propri pazienti, visione dell’agenda, accesso limitato o nullo ai dati contabili.
- Igienista e assistente alla poltrona (ASO): consultazione della cartella clinica e dell’odontogramma per le prestazioni assegnate, senza diritti di modifica sui dati amministrativi.
- Segreteria e reception: gestione dell’agenda e dei dati anagrafici, accesso alla fatturazione, nessun accesso ai contenuti clinici sensibili.
La distinzione tra consultare, modificare ed esportare conta più della semplice etichetta del ruolo: due persone con lo stesso titolo possono avere bisogno di profondità di accesso diverse. L’account condiviso tra più operatori annulla questa distinzione e rende impossibile risalire a chi ha consultato o modificato un dato, un problema che si ripercuote direttamente sulla tracciabilità richiesta dal Garante.
Mappare mansioni e moduli: checklist pratica per configurare il gestionale
Prima di aprire il gestionale, vale la pena fissare un percorso in sei passi:
- Elenca le mansioni reali svolte in studio, non solo i titoli contrattuali.
- Individua i dati che ciascuna mansione richiede davvero per lavorare.
- Definisci i permessi per modulo: cartella clinica, agenda, fatturazione, magazzino, report.
- Testa i profili con un account di prova prima di attivarli su tutto il team.
- Forma il personale sull’uso corretto delle proprie credenziali.
- Documenta le scelte fatte, per poterle rivedere e giustificare in caso di verifica.
Per ogni modulo la domanda è la stessa: chi ha bisogno di consultare, chi anche di modificare, chi anche di esportare. In uno studio monooperatore la configurazione resta semplice, mentre uno studio multi-poltrona con laboratorio interno richiede profili distinti per reparto clinico, magazzino e amministrazione.
La password policy e l’autenticazione a più fattori non sono un dettaglio tecnico: sono la base che rende utile qualsiasi profilo di permesso, perché senza credenziali solide l’account nominativo perde il suo significato.
Un consiglio: rivedi i permessi ogni volta che cambia il ruolo di un collaboratore, non solo quando arriva o se ne va.
Cosa richiedono GDPR e Garante sul dossier sanitario
Il Regolamento (UE) 2016/679 impone principi di minimizzazione, responsabilità del titolare e protezione dei dati fin dalla progettazione, e questi principi guidano direttamente le scelte sui permessi del gestionale. Le linee guida del Garante Privacy del 2025 vanno oltre il principio generale e richiedono accessi selettivi, limitati al personale direttamente coinvolto nel percorso di cura del singolo paziente.
Le linee guida del Garante Privacy (2025) richiedono che il titolare valuti la profondità dell’accesso concessa a ciascun profilo, coprendo frequenza delle consultazioni, tipologia di dati visti e ambito temporale delle operazioni: non basta limitare chi entra nel sistema, occorre anche limitare cosa può vedere una volta entrato.
Alcuni obblighi pratici che derivano da questo quadro:
- Definire per iscritto le procedure di accesso selettivo e formare il personale incaricato.
- Registrare formalmente gli incarichi e le autorizzazioni assegnate a ciascun operatore.
- Garantire al paziente, su richiesta, una copia fedele e intelligibile della propria documentazione.
Su quest’ultimo punto la sentenza della Corte di Giustizia UE C-307/22 ha confermato che il diritto di accesso del paziente comprende l’intera documentazione clinica, immagini e dati tecnici incluse, non solo un riassunto. Un gestionale con cartella clinica digitale strutturata rende più semplice rispondere a queste richieste senza dover ricostruire manualmente i dati sparsi tra fascicoli diversi.
Registro accessi e monitoraggio: quali log attivare
Il registro degli accessi non è un adempimento burocratico fine a se stesso: è lo strumento che permette di dimostrare, in caso di verifica, chi ha fatto cosa e quando. Gli eventi da tracciare includono:
- Apertura e chiusura di ogni cartella clinica, con data, ora e utente.
- Modifiche a dati anagrafici, odontogramma o piani di cura.
- Esportazioni o stampe di documentazione clinica.
- Tentativi di accesso falliti o fuori dagli orari abituali dello studio.
Il Provvedimento del Garante Privacy del 25 settembre 2025 sottolinea la necessità di valutare la profondità dell’accesso e di limitare le consultazioni non necessarie per scopi organizzativi: gli alert automatici servono esattamente a intercettare quando questo limite viene superato. Le anomalie da presidiare si dividono in tre famiglie: volume (troppe cartelle aperte in poco tempo), contesto (accesso da una postazione insolita) e tempo (accesso fuori dall’orario di lavoro previsto).
Quando un alert scatta, la prima azione è verificare con l’operatore coinvolto se l’accesso era legittimo, poi documentare l’esito. La responsabilità della verifica periodica dei log spetta al titolare o a un responsabile designato, non deve restare distribuita e informale.
Un consiglio: fissa soglie di alert realistiche fin dall’inizio: troppi falsi allarmi spingono a ignorarli tutti.
Procedure operative: onboarding, revoca e revisione dei permessi
Un permesso creato bene deve anche poter essere modificato e revocato con la stessa facilità. La procedura si costruisce così:
- Richiesta formale del nuovo account, con indicazione del ruolo e del modulo necessario.
- Approvazione da parte del titolare o del responsabile designato.
- Formazione minima prima della prima consultazione della cartella clinica.
- Registrazione dell’incarico e dei permessi assegnati, con data di attivazione.
- Revoca immediata dei permessi alla cessazione del rapporto, senza periodi di sovrapposizione.
- Revisione programmata di tutti i profili, con cadenza almeno semestrale.
Per i consulenti esterni o gli specialisti chiamati per un singolo caso, l’account temporaneo con scadenza automatica evita di lasciare permessi attivi dopo la fine della collaborazione. Ogni revisione periodica va documentata: le evidenze conservate sono ciò che permette di rispondere con serenità a un’eventuale ispezione o richiesta di verifica.
Integrare ruoli e permessi con fatturazione e agenda online
I permessi non vivono isolati nel modulo cartella clinica: si intrecciano con la fatturazione elettronica, l’invio al Sistema Tessera Sanitaria e i sistemi di prenotazione online. Chi gestisce la fatturazione ha bisogno di vedere i dati economici delle prestazioni, ma non necessariamente il contenuto clinico dettagliato che le ha generate: separare questi due livelli riduce l’esposizione dei dati sanitari a chi si occupa solo di contabilità.
Anche la prenotazione online del paziente richiede una calibrazione precisa: il sistema deve poter scrivere in agenda senza dare al paziente stesso visibilità su note cliniche o piani di cura riservati al personale sanitario. Un gestionale che integra agenda, fatturazione e cartella clinica nella stessa piattaforma semplifica questa separazione, perché i permessi si configurano una sola volta a livello di sistema invece che ripetuti su software diversi che non comunicano tra loro.
Il rischio più comune quando i sistemi restano separati è la duplicazione di credenziali: un operatore che deve accedere sia al gestionale clinico che a un software di fatturazione esterno tende a usare password identiche o condivise, vanificando il lavoro fatto sugli account nominativi. Integrare i sistemi, o quantomeno sincronizzare le policy di accesso tra loro, chiude questa falla senza aggiungere passaggi al lavoro quotidiano del team.

Permessi avanzati per urgenze e consulenze esterne
Ci sono situazioni che non rientrano nei profili standard e richiedono una configurazione dedicata. La chiamata di emergenza fuori orario è la più frequente: un odontoiatra di turno può avere bisogno di consultare rapidamente la cartella di un paziente che normalmente non segue, senza attendere l’approvazione di un permesso permanente.
La risposta pratica è un accesso temporaneo, attivabile su richiesta e con scadenza automatica, che lascia comunque traccia nel registro degli accessi. Questo tipo di configurazione risponde proprio all’indicazione del Garante Privacy di limitare l’accesso al personale effettivamente coinvolto nel percorso di cura, anche quando quel coinvolgimento è occasionale.

Le consulenze con specialisti esterni seguono una logica simile: un implantologo o un ortodontista chiamato per un caso specifico riceve un accesso limitato al singolo paziente o al singolo piano di cura, mai un profilo generico che gli apra l’intero archivio dello studio. La registrazione esplicita della finalità dell’accesso, oltre alla sua durata, è quello che distingue una configurazione conforme da una semplice scorciatoia operativa.
Vale la stessa logica anche per il personale in formazione o in affiancamento: un accesso in sola consultazione, senza diritti di modifica, permette di far osservare senza esporre il sistema a errori o a responsabilità che non competono a chi sta ancora imparando il ruolo.
Il valore gestionale della sicurezza degli accessi
Una buona governance degli accessi non è solo un adempimento: riduce gli errori di comunicazione tra i membri del team e taglia il tempo perso a capire chi ha modificato cosa. Un gestionale per studi odontoiatrici supporta account nominativi e permessi granulari collegati ai singoli reparti e poltrone, facilitando l’analisi economica dello studio grazie alla tracciabilità dei dati generati da ogni operatore.
— Ufficio
Come Odontia.cloud supporta ruoli e permessi corretti
Il gestionale gestisce account nominativi, permessi granulari per reparto, poltrona e operatore, oltre a una cartella clinica digitale pensata per rispondere in modo ordinato alle richieste di accesso dei pazienti.
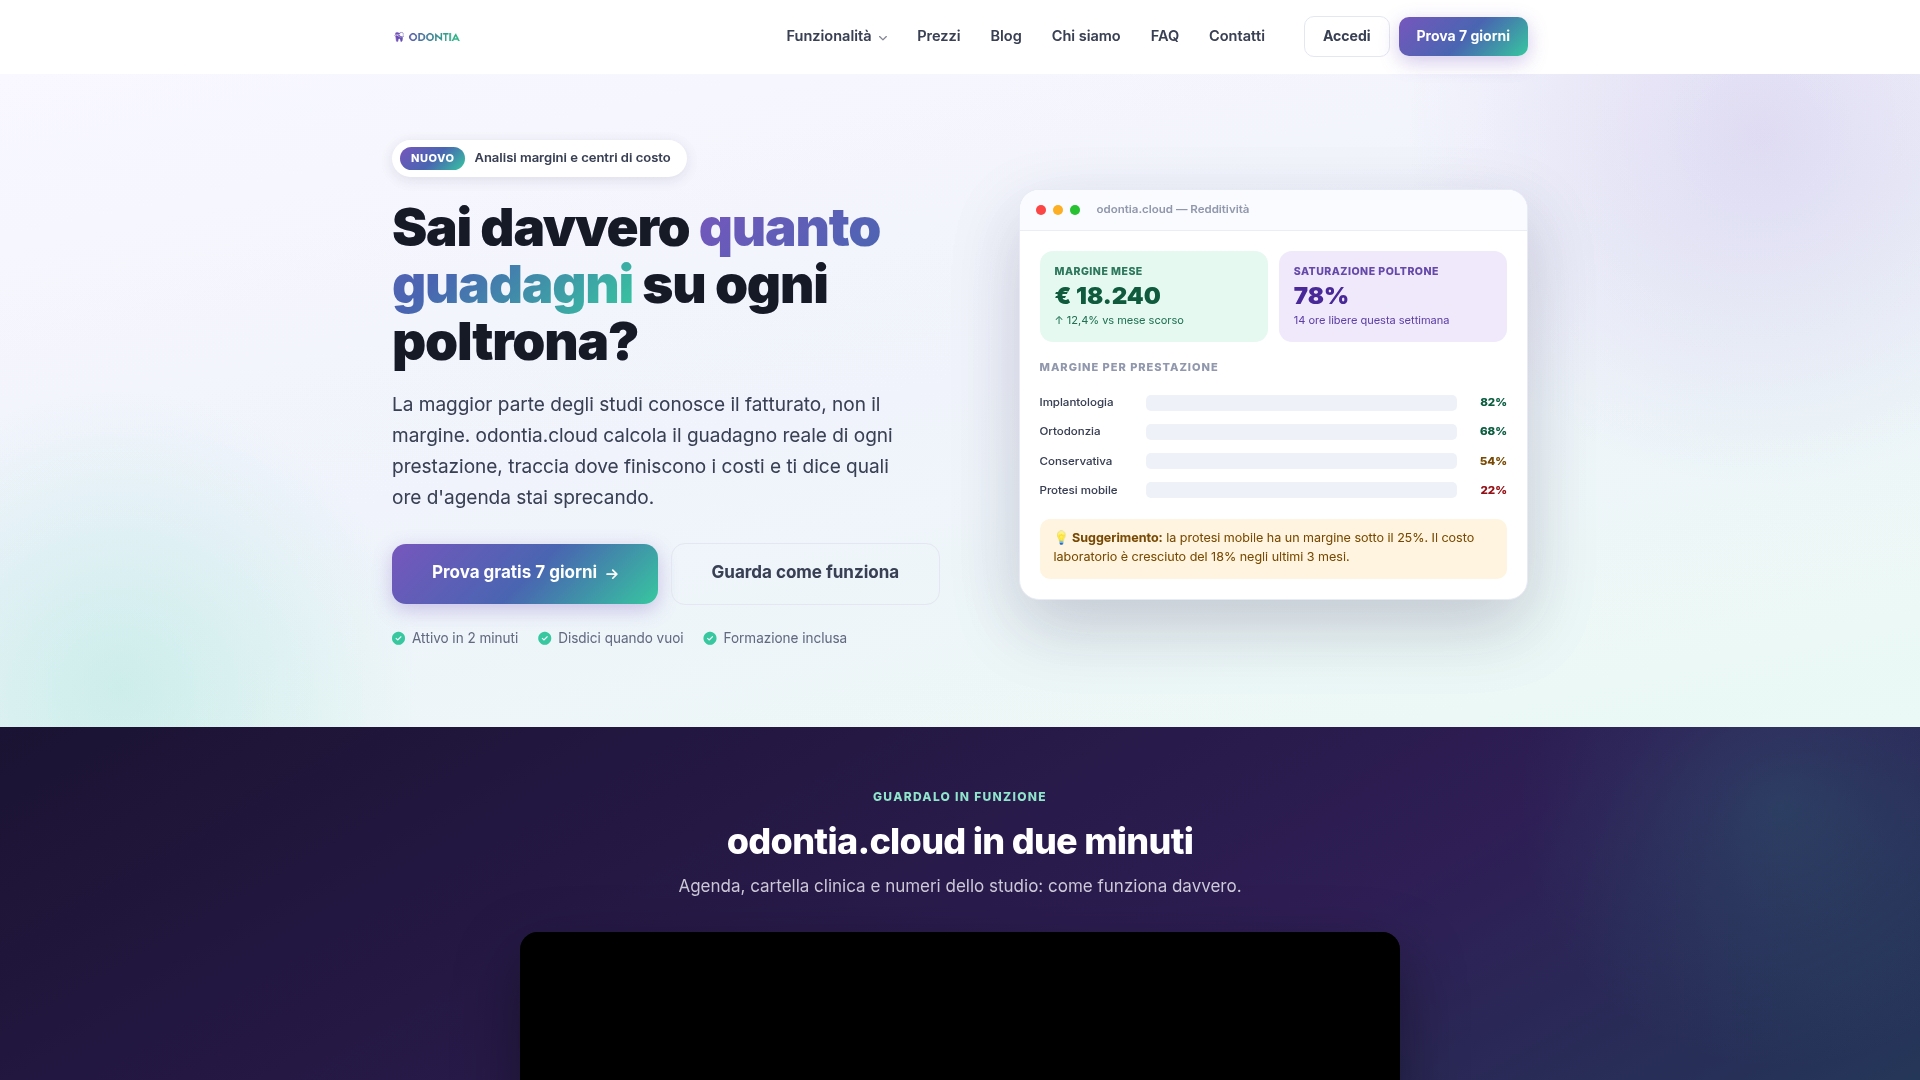
Il modulo cartella clinica si integra con fatturazione, agenda e report, così i permessi si configurano una sola volta invece che su più software separati. I piani e i moduli aggiuntivi sono descritti nella pagina dei prezzi, a partire da un abbonamento mensile per il gestionale base: puoi verificare quali moduli servono davvero al tuo studio prima di attivarli.
Fonti
- La privacy in Salute - Dossier sanitario (Garante Privacy, 29 settembre 2025)
- Regolamento (UE) 2016/679 (GDPR)
Questo articolo fornisce informazioni generali e non sostituisce il parere di un medico qualificato. Consulta un professionista sanitario qualificato riguardo al tuo caso specifico prima di agire in base a questo contenuto.
Domande frequenti
Cosa sono i permessi retribuiti per cure dentistiche?
I permessi retribuiti per cure dentistiche riguardano il rapporto di lavoro del paziente-lavoratore con il proprio datore, non la gestione interna dello studio odontoiatrico. Le condizioni dipendono dal contratto collettivo applicato al lavoratore, quindi vanno verificate caso per caso con il proprio consulente del lavoro o il datore di lavoro.
Qual è il miglior gestionale per uno studio dentistico?
Non esiste un unico gestionale migliore in assoluto: la scelta dipende da dimensione dello studio, numero di poltrone e moduli necessari, come fatturazione elettronica o gestione del magazzino. Odontia.cloud è pensato per chi vuole collegare permessi, cartella clinica e analisi dei margini in un’unica piattaforma, con un piano base disponibile sulla pagina dei prezzi.
Quali sono le mansioni principali in uno studio dentistico?
Le mansioni principali comprendono il ruolo clinico dell’odontoiatra e dell’igienista, l’assistenza alla poltrona svolta dall’ASO, e le funzioni amministrative di segreteria e reception. Il CCNL Studi Odontoiatrici classifica queste figure in livelli di inquadramento che aiutano anche a definire i permessi di accesso al gestionale.
Esiste un software gestionale gratuito per dentisti?
Alcuni gestionali offrono versioni gratuite con funzioni limitate, ma raramente coprono in modo completo cartella clinica, fatturazione elettronica e registro degli accessi richiesti dalla normativa sulla privacy sanitaria. Odontia.cloud propone una prova gratuita iniziale prima dell’attivazione dell’abbonamento mensile descritto sulla pagina dei prezzi.